
NIS-2 – Was jetzt zu tun ist.
Sie wissen, dass Ihr Unternehmen unter NIS-2 fällt. Jetzt kommt es darauf an, die relevanten Anforderungen richtig einzuordnen: Was erfüllen Sie bereits, wo bestehen Lücken und welche organisatorischen und technischen Maßnahmen sind als Nächstes sinnvoll?
Wir schaffen gemeinsam Klarheit über Ihren Handlungsbedarf, setzen Prioritäten und entwickeln einen strukturierten Weg zur wirksamen NIS-2-Umsetzung.
Ihr erster Schritt zur NIS-2-Konformität.
Sie brauchen keinen unübersichtlichen Maßnahmenkatalog, sondern einen klaren, priorisierten Weg von den Anforderungen zur Umsetzung. Gemeinsam schaffen wir Transparenz darüber, was zuerst zu tun ist und welche Schritte danach folgen.
Was müssen Sie konkret umsetzen?
Welche Anforderungen sind für Ihr Unternehmen relevant – und was bedeutet das organisatorisch und technisch?
Wo stehen Sie heute?
Welche Strukturen, Prozesse und technischen Maßnahmen sind bereits vorhanden – und wo bestehen noch Lücken?
Was hat für Sie jetzt Priorität?
Welche Risiken und Maßnahmen sollten Sie zuerst adressieren, damit Ihre Ressourcen dort wirken, wo sie den größten Effekt haben?
Was können Sie selbst leisten?
Welche Aufgaben können Sie intern übernehmen – und wo ist zusätzliche Expertise oder operative Unterstützung sinnvoll?
Was Sie für NIS-2 konkret absichern müssen.
Für Ihr Unternehmen zählt das Zusammenspiel aus Verantwortung, Risikomanagement, Organisation und technischer Sicherheit. Entscheidend ist, die relevanten Maßnahmen sinnvoll zu priorisieren und wirksam umzusetzen.
Ihre Risiken kennen und steuern
Sie brauchen Transparenz über Ihre Risiken, klare Prioritäten und nachvollziehbare Entscheidungen statt punktueller Einzelmaßnahmen.
Auf Vorfälle vorbereitet sein
Incident-Prozesse, Meldewege, Krisenmanagement, Backup und Wiederherstellung müssen im Ernstfall funktionieren.
Ihre Angriffsflächen reduzieren
Identitäten, Zugriffe, Clients, Netzwerke, Cloud, Anwendungen und Schnittstellen müssen gezielt abgesichert werden.
Ihre Lieferkette einbeziehen
Auch Sicherheitsrisiken durch relevante Anbieter, Dienstleister und Lieferanten müssen berücksichtigt werden.
Ihre Mitarbeitenden und Verantwortlichen befähigen
Awareness, Schulungen und klare Verantwortlichkeiten müssen Informationssicherheit in der Organisation verankern.
Wirksamkeit nachvollziehbar machen
Maßnahmen müssen dokumentiert, ihre Wirksamkeit überprüft und das Sicherheitsniveau kontinuierlich weiterentwickelt werden.
Sicherheit in Entwicklung und Betrieb verankern
Security muss bei Beschaffung, Entwicklung, Betrieb und Schwachstellenmanagement von Anfang an berücksichtigt werden.
Ihre Zugriffe und Kommunikation absichern
Zugriffskontrollen, kryptografische Verfahren und Mehrfaktor-Authentifizierung müssen zu einer belastbaren Sicherheitsarchitektur beitragen.
Unternehmen, die uns vertrauen
Ihr Weg zur belastbaren NIS-2-Umsetzung.
So standardisiert wie sinnvoll. So individuell wie nötig.
Sie profitieren von erprobten Vorgehensweisen und wiederverwendbaren Lösungsbausteinen. Gleichzeitig richten wir die Umsetzung an Ihrer tatsächlichen Organisation, Ihren Risiken und Ihren vorhandenen Strukturen aus.
Nächsten Schritt besprechen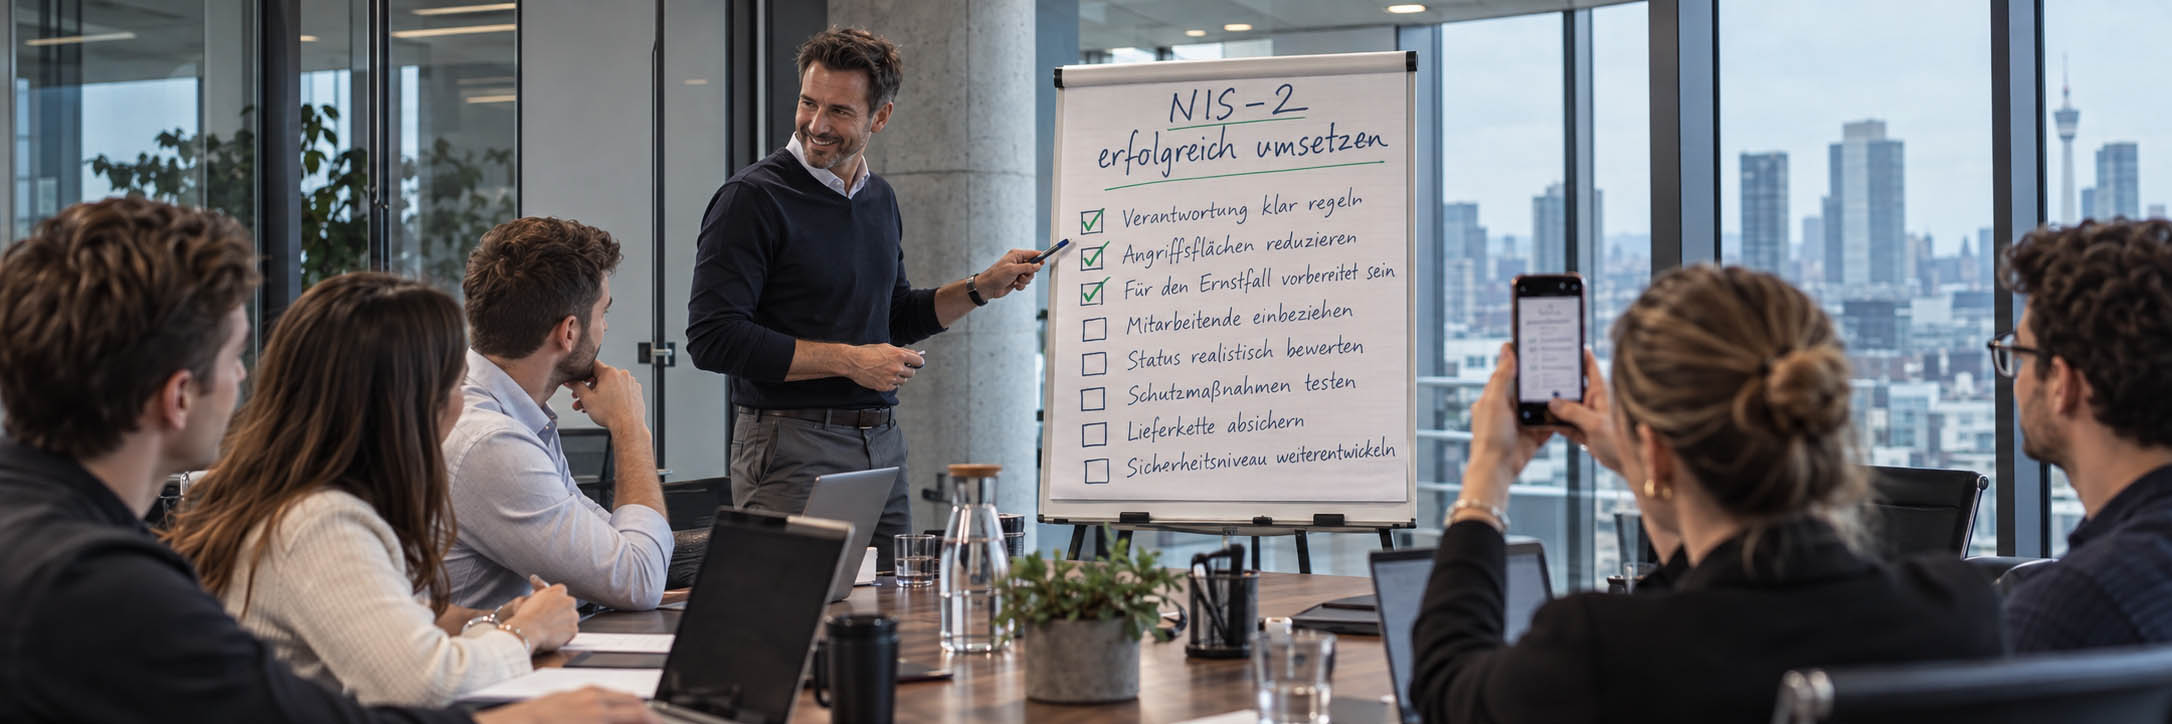
Was jetzt organisatorisch und technisch umzusetzen ist.
Welche Maßnahmen für Ihr Unternehmen sinnvoll sind, hängt von Ihrer Ausgangslage ab. Entscheidend ist ein durchgängiger Weg von der Einordnung über die Prüfung bis zur konkreten Umsetzung.
Verantwortung klar regeln
Sie brauchen klare Rollen, Verantwortlichkeiten, Richtlinien, Risikomanagement und nachvollziehbare Entscheidungswege.
Ihren Stand realistisch bewerten
Gap-Analysen, Audits und Assessments zeigen, wie belastbar Ihr aktuelles Sicherheitsniveau wirklich ist.
Ihre Angriffsflächen reduzieren
Identitäten, Active Directory, Clients, Cloud, Anwendungen, APIs und Infrastruktur müssen gezielt abgesichert werden.
Ihre Schutzmaßnahmen testen
Vulnerability Assessments, Penetrationstests und realitätsnahe Prüfungen zeigen, ob Ihre Schutzmaßnahmen tatsächlich greifen.
Für den Ernstfall vorbereitet sein
Sie brauchen belastbare Incident-Prozesse, Meldewege, Backup, Wiederherstellung und Krisenmanagement.
Ihre Lieferkette absichern
Sicherheitsanforderungen an relevante Dienstleister und Zulieferer müssen strukturiert berücksichtigt werden.
Ihre Mitarbeitenden einbeziehen
Schulungen und Awareness helfen dabei, Sicherheit nicht nur zu dokumentieren, sondern im Alltag zu verankern.
Ihr Sicherheitsniveau weiterentwickeln
Wirksamkeit muss überprüft, Findings müssen priorisiert und Sicherheitsmaßnahmen kontinuierlich weiterentwickelt werden.
Was NIS-2 für Sie als Verantwortlichen bedeutet.
Als Verantwortlicher brauchen Sie Klarheit darüber, welche Entscheidungen zu treffen sind, welche Maßnahmen umgesetzt werden müssen und wie deren Wirksamkeit nachvollziehbar überwacht wird.
Unser Ziel ist eine gemeinsame Sicht auf Handlungsbedarf, Prioritäten und Umsetzung – ohne unnötige Komplexität.
Als Geschäftsleitung
Sie brauchen Transparenz über Risiken, Verantwortlichkeiten, Prioritäten und Fortschritt, um fundierte und nachvollziehbare Entscheidungen treffen zu können.
Als CIO / IT-Leitung
Sie müssen regulatorische Anforderungen in eine funktionierende Sicherheitsarchitektur, belastbare Prozesse und umsetzbare Maßnahmen übersetzen.
evia – Ihr NIS-2-Partner.
Für eine belastbare NIS-2-Umsetzung braucht es einen Partner, der regulatorische Anforderungen, Organisation und technische Security zusammen denkt – und nicht an der Grenze einer einzelnen Disziplin aufhört.
Als ISO-27001-zertifiziertes Unternehmen ist Informationssicherheit auch in unserer eigenen Organisation nach einem anerkannten Managementsystem verankert. Das schafft eine belastbare Grundlage für die Begleitung Ihrer NIS-2-Umsetzung.
Ihre Situation verstehen
Ausgangspunkt sind Ihre bestehende Organisation, Ihre Systeme und Ihr tatsächlicher Reifegrad – nicht ein vorgefertigtes Standardpaket.
Nicht nur beraten, sondern umsetzen
Sie erhalten nicht nur eine Liste mit Handlungsbedarf, sondern auf Wunsch auch Unterstützung dabei, organisatorische und technische Maßnahmen tatsächlich zu realisieren.
Security muss in Ihre IT passen
Sicherheitsmaßnahmen müssen sich in Ihre bestehende IT-Landschaft, Entwicklung und Betriebsprozesse integrieren lassen.
Schnell vorankommen, ohne Schema F
Erprobte Lösungsbausteine schaffen Tempo; Ihre konkrete Situation bestimmt, was angepasst oder individuell entwickelt werden muss.
Ihr nächster Schritt bei NIS-2.
Sie müssen noch nicht im Detail wissen, welche Maßnahmen Sie benötigen. Gemeinsam klären wir Ihren aktuellen Stand und leiten daraus den nächsten sinnvollen Schritt ab.